Echtzeit-Flotten-Monitoring
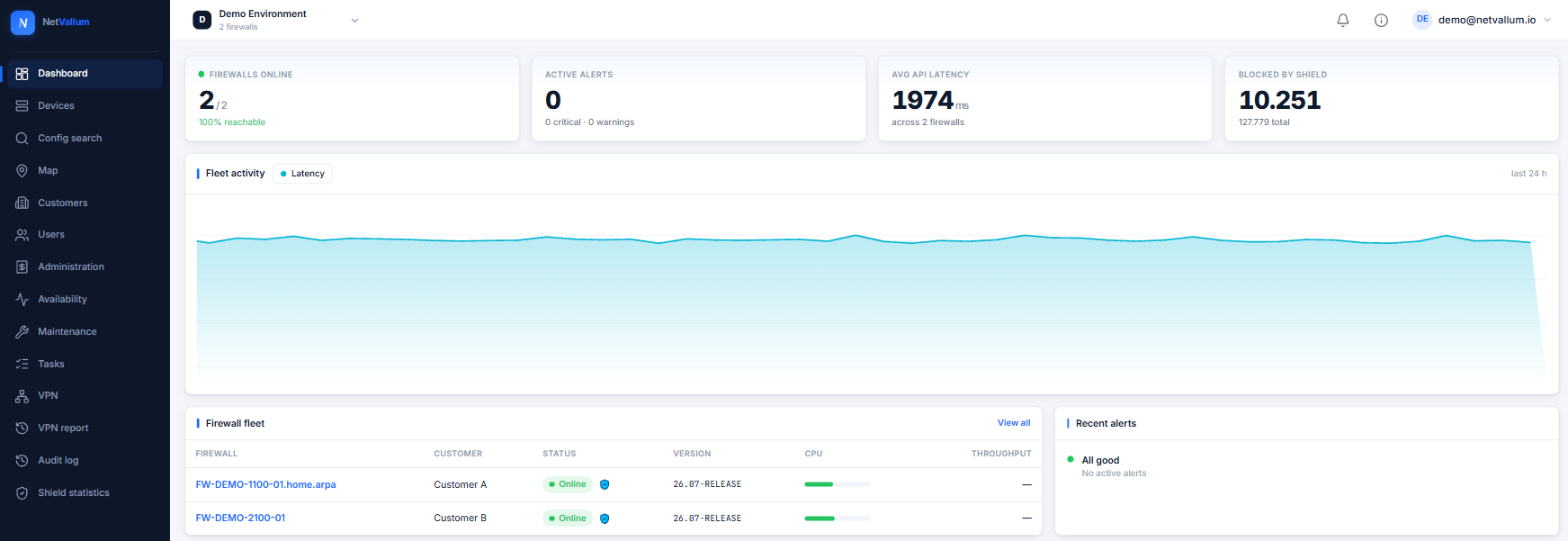
Live-Zustand, CPU, Speicher, Festplatte, Temperatur und Uptime über jede verwaltete pfSense — eine Übersicht, mandantenfähig von Grund auf.
NetVallum vereint Monitoring, Verwaltung und kollektive Sicherheit für pfSense® CE und Plus in einer mandantenfähigen Plattform. Vom Live-Zustand bis zur VPN-Orchestrierung, vom Shield-Bedrohungsschutz bis zu verschlüsselten Backups und Wiederherstellung — hier ist der vollständige Funktionsumfang, gruppiert nach dem, was er für Sie leistet.
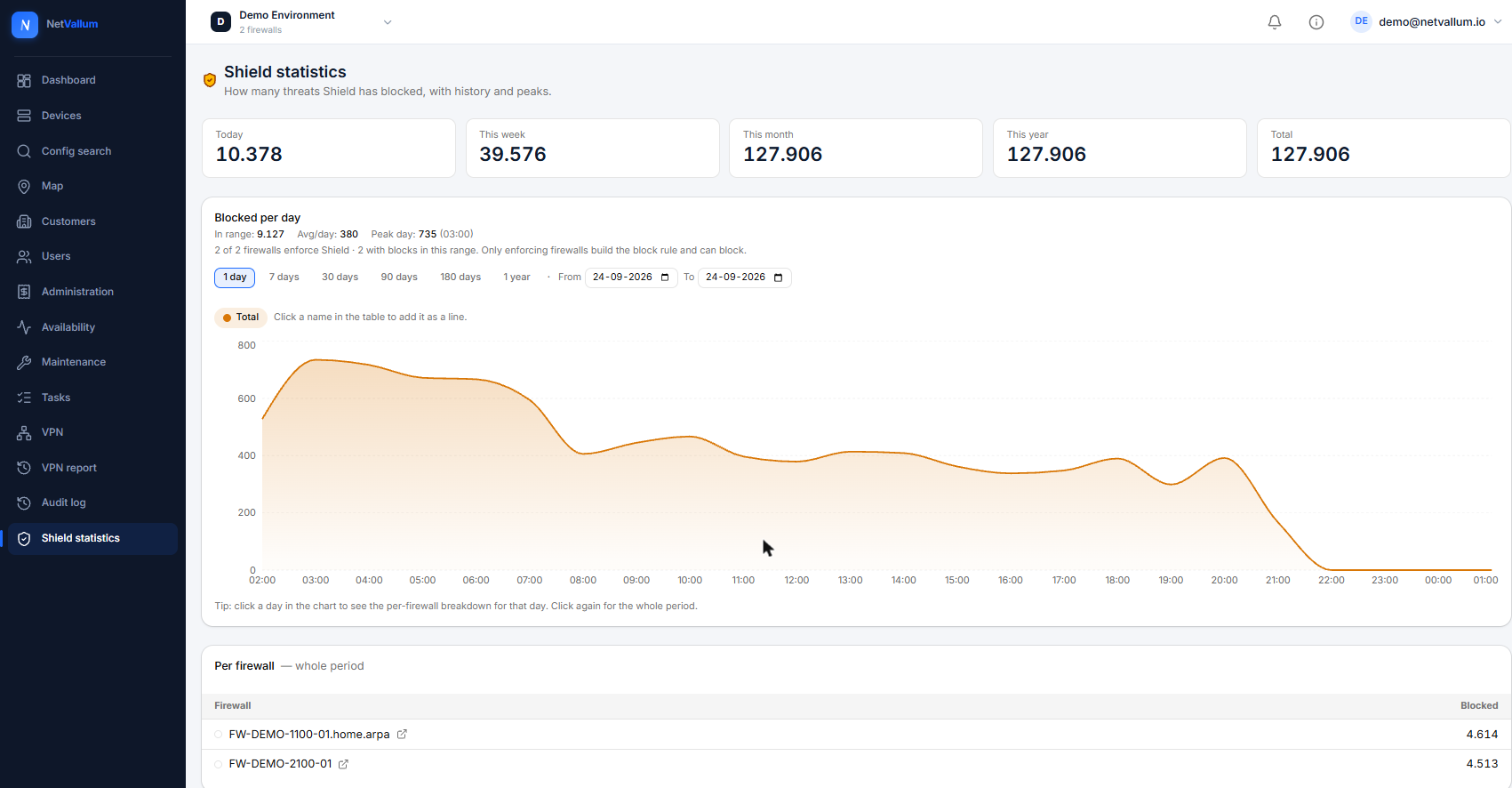
Shield macht aus Ihrer Flotte ein gemeinsames Immunsystem: eine bösartige Quelle, die irgendwo im Netzwerk auftaucht, schützt alle. Bestätigte Bedrohungen werden automatisch im gesamten Verbund blockiert — und je mehr Firewalls mitmachen, desto stärker der Schild.
Live-Zustand, CPU, Speicher, Festplatte, Temperatur und Uptime über jede verwaltete pfSense — eine Übersicht, mandantenfähig von Grund auf.
Warnungen bei volllaufenden Festplatten mit Wachstums-Drill-down, plus SSD-Verschleiß-Tracking — damit Speicher nie unbemerkt vollläuft oder verschleißt.
Erfassen Sie den Provider pro WAN und korrelieren Sie Störungen über die Flotte und geografisch — erkennen Sie einen Provider-Vorfall, bevor die Tickets eintreffen.
Neustart-Erkennung mit Wiederherstellungs-Countdown und Benachrichtigung, damit ein unerwarteter Neustart nie eine Überraschung ist.
Distributoren, Partner und Kunden in einer Hierarchie, mit strikter Datenisolation und Kontrolle auf jeder Ebene.
Distributoren und Partner setzen ihr eigenes Branding obendrauf — Kunden sehen nie Preise oder Ebenen über ihnen.
Berechtigungs-Overrides pro Benutzer zusätzlich zu den Rollenstandards, sodass jeder genau den Zugriff erhält, den er braucht.
Basiskonfiguration pro Partner und Kunde — erweitern oder ersetzen Sie Standards und rollen Sie sie mit einem klaren Diff aus.
Eine kollektive, crowdbasierte Bedrohungs-Blockliste: eine bösartige Quelle, die irgendwo im Netzwerk auftaucht, schützt alle — bestätigte Bedrohungen werden automatisch blockiert.
Optionale DNS-Kategorie-Inhaltsfilterung — Malware, Adult, Glücksspiel und mehr — lokal auf der Firewall selbst durchgesetzt.
Browservertraute Let's-Encrypt-Zertifikate, automatisch ausgestellt und erneuert auf einer verwalteten Domain — keine eingehenden Ports, kein DNS-Aufwand. Oder pinnen Sie das eigene Zertifikat der Firewall.
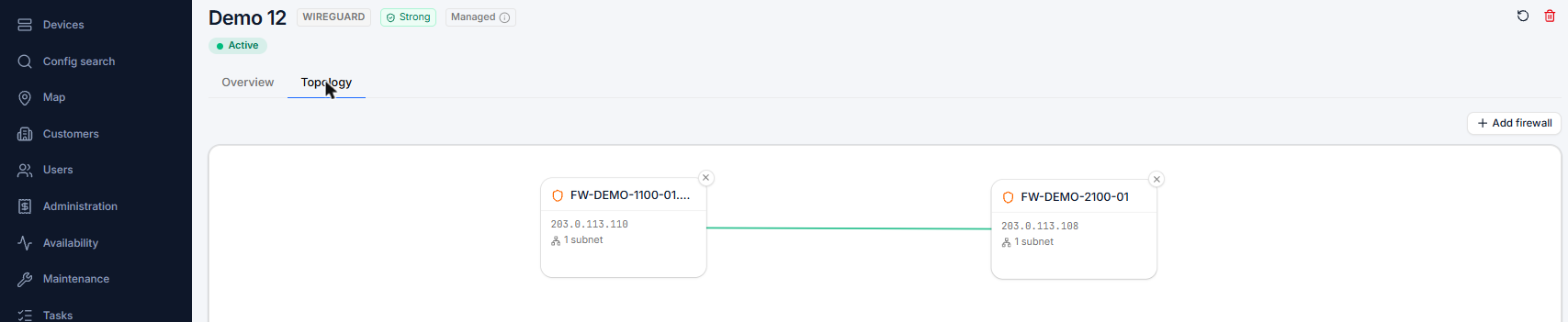
Firewall-Regeln, NAT, DHCP/DNS, Schnittstellen und Dienste — aus der Ferne verwaltet in einer vertrauten pfSense-Oberfläche.
Aktualisieren Sie pfSense aus dem Portal mit Live-Log, Branch-Auswahl und Cross-Major-Schutzmechanismen.
Verschieben Sie Upgrades und Aufgaben auf einen gewählten Zeitpunkt, mit Pre-Flight-Risikoprüfungen, die Probleme erkennen, bevor sie ausgeführt werden.
Aktivieren, einmal booten und Snapshots von Boot-Environments erstellen, mit Festplattenplatz-Prüfung — eine saubere Rückfallebene für jedes Upgrade.
Tauschen oder rüsten Sie Hardware auf, mit geführtem NIC-Remapping und automatischem Rollback, falls etwas schiefgeht.
Durchsuchen Sie die gesamte Flotte danach, wo eine IP, ein Netzwerk oder ein Aliasname noch vorkommt — in Regeln, Aliassen, Benutzern und SSH-Schlüsseln — ohne die Firewalls live zu laden.
Modell, Seriennummer, Netgate Device ID (NDI) und TAC-Supportvertragsstatus pro Firewall, mit Erinnerungen, bevor ein kostenpflichtiger Vertrag abläuft.
Konfigurations-Backups pro Firewall, verschlüsselt gespeichert, mit manipulationssicherer Wiederherstellung und einem Revisions-Changelog — eine fehlerhafte Änderung wird nie zur Katastrophe.
Eine verschlüsselte Kopie jeder Konfiguration bleibt lesbar, wenn eine Firewall nicht erreichbar ist, mit einem deutlichen Offline-Banner.
Stellen Sie die Verbindung zu einer Firewall wieder her, die nach einer Neuinstallation oder Wiederherstellung ausgefallen ist — unter Beibehaltung derselben Identität, Einstellungen und Historie.
Binden Sie eine neue Firewall mit einem einmaligen Seed-Token ein — oder vollständig Zero-Touch über einen autorisierten Distributor.
Alarmrichtlinien pro Ebene und pro Gerät für Offline, CPU, Speicher, Festplatte, Temperatur und Leitungsauslastung — geleitet an die Kanäle Ihrer Wahl.
Uptime-Details mit einem konfigurierbaren SLA-Ziel und Eskalationsmeldungen an die richtigen Personen — Beleg, dass Ihre Flotte ihre Zusagen einhält.
Meldungen erreichen den Eigentümer der Firewall und dessen Partner — nie die Ebenen darüber — mit einer Benachrichtigungshierarchie, die Sie steuern.
Eine konfigurierbare /tv-Ansicht für das Network Operations Centre: jedes Gerät auf einen Blick, mit Kartenfokus und Live-Status — quer durch den Raum lesbar.
Schalten Sie Widgets ein oder aus und ordnen Sie sie neu an, sodass jeder Benutzer die Flotte so sieht, wie er arbeitet.
Sehen Sie Ihre gesamte Flotte auf einer Karte, mit Status- und Störungs-Overlays für schnelle Lageübersicht.
Fragen Sie eine Demo an und wir führen Sie durch jede Funktion, die zu Ihrem Setup passt.
Demo anfragen