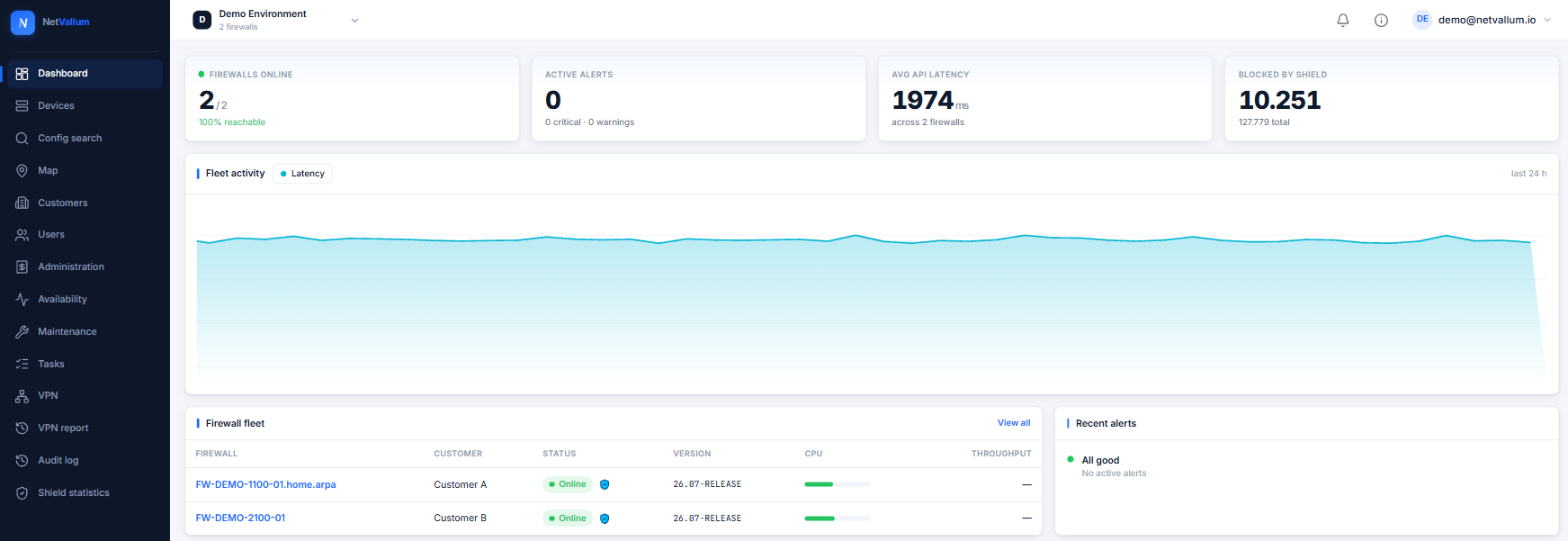
Monitorização da frota em tempo real
Estado em tempo real, CPU, memória, disco, temperatura e tempo de atividade de cada pfSense gerido — uma única vista, multi-inquilino desde a base.
A NetVallum reúne monitorização, gestão e segurança coletiva para pfSense® CE e Plus numa única plataforma multi-inquilino. Do estado ao vivo à orquestração de VPN, da proteção contra ameaças do Shield aos backups cifrados e à recuperação — eis o conjunto completo de funcionalidades, agrupado pelo que faz por si.
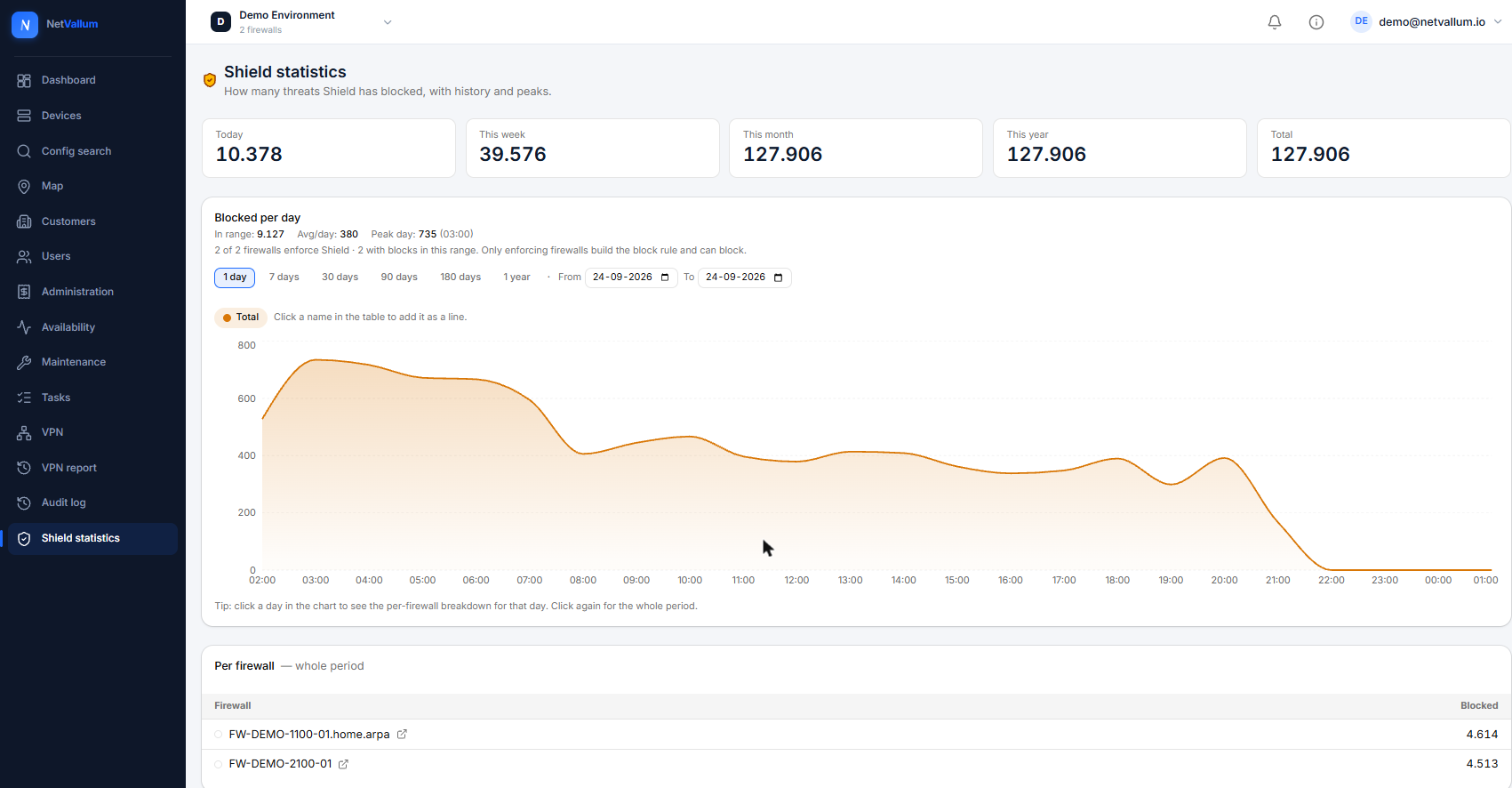
O Shield transforma a sua frota num sistema imunitário partilhado: uma fonte maliciosa detetada em qualquer ponto da rede ajuda a proteger todos. As ameaças confirmadas são bloqueadas automaticamente em todo o coletivo — e quantas mais firewalls participam, mais forte é o escudo.
Estado em tempo real, CPU, memória, disco, temperatura e tempo de atividade de cada pfSense gerido — uma única vista, multi-inquilino desde a base.
Alertas de enchimento de disco com análise detalhada do crescimento, além do acompanhamento do desgaste do SSD — para que o armazenamento nunca encha nem se desgaste sem ser notado.
Registe o fornecedor por WAN e correlacione interrupções em toda a frota e geograficamente — detete um incidente do fornecedor antes de chegarem os tickets.
Deteção de reinício com contagem decrescente de recuperação e notificação, para que um reinício inesperado nunca seja uma surpresa.
Distribuidores, parceiros e clientes numa única hierarquia, com isolamento de dados rigoroso e controlo a cada nível.
Distribuidores e parceiros colocam a sua própria marca por cima — os clientes nunca veem preços nem níveis acima deles.
Substituições de capacidades por utilizador sobre as predefinições de função, para que cada um tenha exatamente o acesso de que precisa.
Configuração base por parceiro e cliente — estenda ou substitua as predefinições e implemente-as com uma diferença clara.
Uma lista de bloqueio de ameaças coletiva e colaborativa: uma fonte maliciosa detetada em qualquer ponto da rede ajuda a proteger todos, com as ameaças confirmadas bloqueadas automaticamente.
Filtragem de conteúdos por categoria de DNS opcional — malware, conteúdo adulto, jogos de azar e mais — aplicada localmente na própria firewall.
Certificados Let's Encrypt fiáveis para navegadores, emitidos e renovados automaticamente num domínio gerido — sem portas de entrada, sem complicações de DNS. Ou fixe o próprio certificado da firewall.
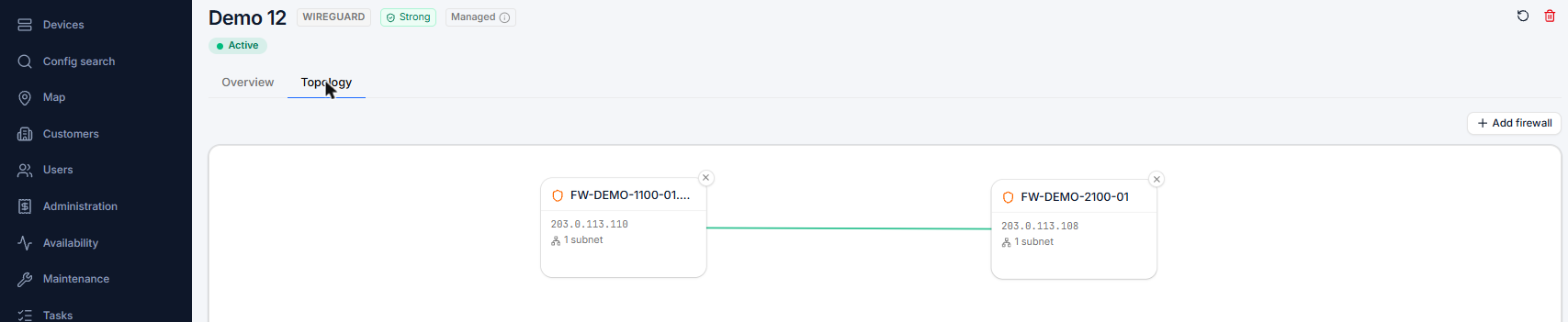
Regras de firewall, NAT, DHCP/DNS, interfaces e serviços — geridos remotamente numa interface familiar ao estilo do pfSense.
Atualize o pfSense a partir do portal com um registo ao vivo, seleção de ramo e salvaguardas entre versões major.
Adie upgrades e tarefas para um momento à escolha, com verificações de risco pré-execução que detetam problemas antes de serem executados.
Ative, arranque uma vez e faça snapshots de boot-environments, com verificação de espaço em disco — uma alternativa limpa para cada upgrade.
Troque ou atualize o hardware com remapeamento de NICs guiado e reversão automática se algo correr mal.
Pesquise em toda a frota onde um IP, rede ou nome de alias ainda aparece — em regras, aliases, utilizadores e chaves SSH — sem carregar as firewalls ao vivo.
Modelo, número de série, Netgate Device ID (NDI) e estado do contrato de suporte TAC por firewall, com lembretes antes de um contrato pago expirar.
Backups de configuração por firewall, cifrados em repouso, com restauro à prova de adulteração e um registo de revisões — uma alteração errada nunca é um desastre.
Uma cópia cifrada de cada configuração permanece legível quando uma firewall está inacessível, com um aviso offline claro.
Restaure a ligação a uma firewall que ficou inacessível após uma reinstalação ou restauro — mantendo a mesma identidade, definições e histórico.
Registe uma nova firewall com um seed-token único — ou totalmente zero-touch através de um distribuidor autorizado.
Políticas de alerta por nível e por dispositivo para offline, CPU, memória, disco, temperatura e saturação de ligação — encaminhadas para os canais que escolher.
Detalhe do tempo de atividade com um objetivo de SLA configurável e alertas de incumprimento às pessoas certas — prova de que a sua frota cumpre o que promete.
Os alertas chegam ao proprietário da firewall e ao seu parceiro — nunca aos níveis acima deles — com uma hierarquia de notificações que controla.
Uma vista /tv configurável para o centro de operações de rede: cada dispositivo num relance, com foco no mapa e estado ao vivo — legível do outro lado da sala.
Ative ou desative widgets e reordene-os, para que cada utilizador veja a frota à sua maneira.
Veja toda a sua frota num mapa, com camadas de estado e interrupções para uma perceção situacional rápida.
Solicite uma demo e mostramos-lhe todas as funcionalidades que se adaptam à sua configuração.
Solicitar uma demo