Monitoraggio della flotta in tempo reale
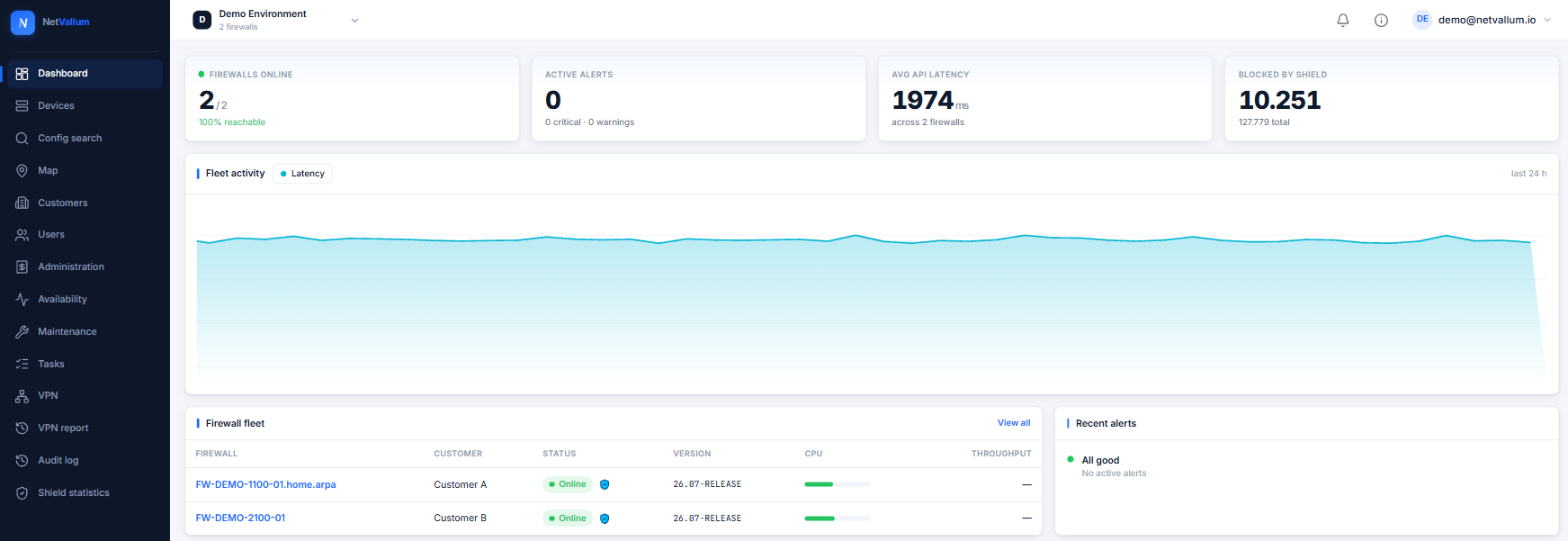
Stato dal vivo, CPU, memoria, disco, temperatura e uptime di ogni pfSense gestito — un'unica vista, multi-tenant fin dalle fondamenta.
NetVallum riunisce monitoraggio, gestione e sicurezza collettiva per pfSense® CE e Plus in un'unica piattaforma multi-tenant. Dallo stato dal vivo all'orchestrazione VPN, dalla protezione dalle minacce di Shield ai backup cifrati e al recupero — ecco l'intera gamma di funzionalità, raggruppata per ciò che fa per te.
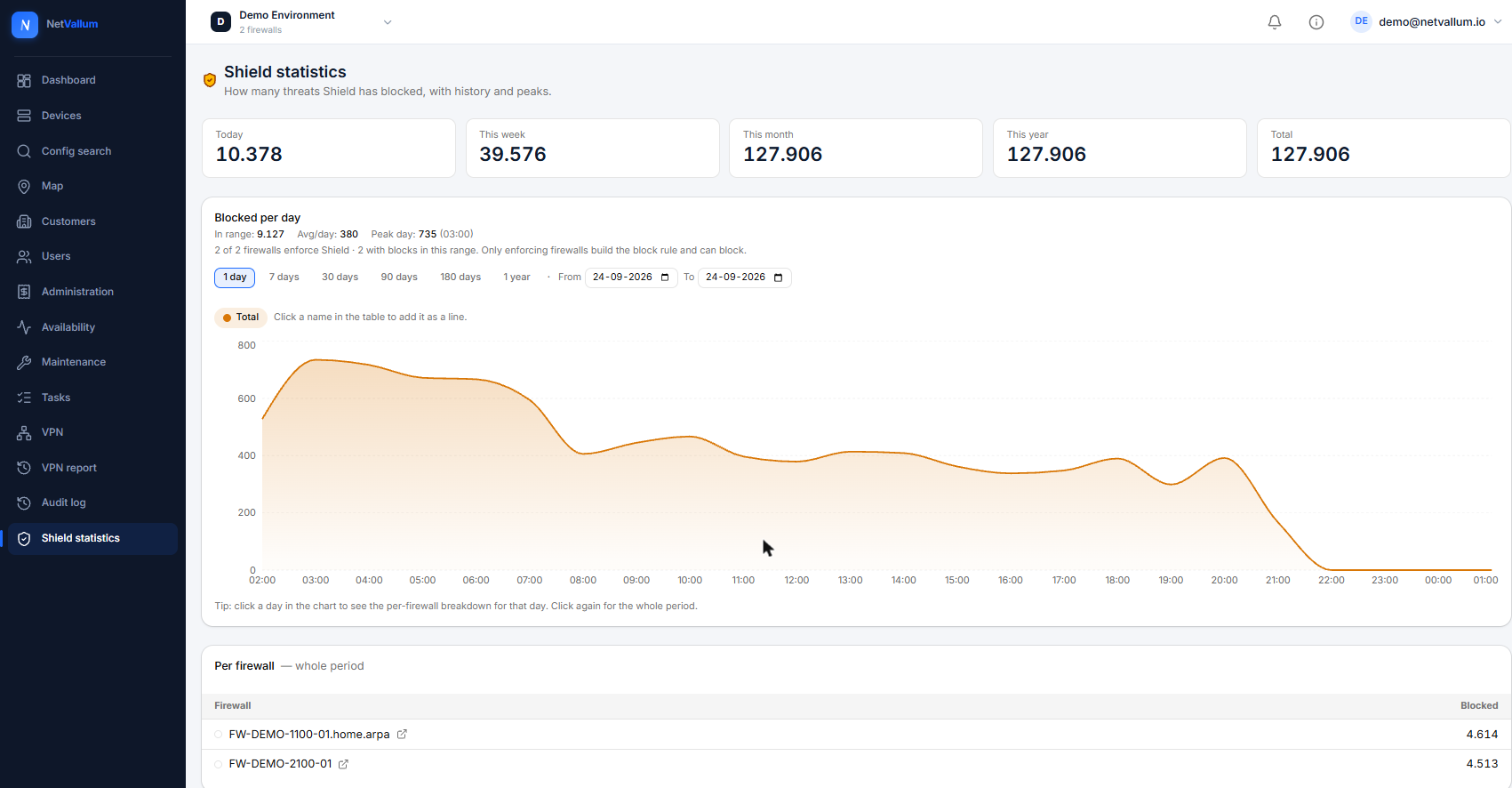
Shield trasforma la tua flotta in un sistema immunitario condiviso: una fonte dannosa vista ovunque nella rete aiuta a proteggere tutti. Le minacce confermate vengono bloccate automaticamente sull'intero collettivo — e più firewall partecipano, più forte è lo scudo.
Stato dal vivo, CPU, memoria, disco, temperatura e uptime di ogni pfSense gestito — un'unica vista, multi-tenant fin dalle fondamenta.
Avvisi di riempimento dei dischi con drill-down sulla crescita, oltre al monitoraggio dell'usura degli SSD — così lo spazio di archiviazione non si riempie né si consuma mai inosservato.
Registra il provider per ogni WAN e correla i guasti sull'intera flotta e geograficamente — individua un incidente del provider prima che arrivino i ticket.
Rilevamento dei riavvii con conto alla rovescia per il recupero e notifica, così un riavvio inatteso non è mai una sorpresa.
Distributori, partner e clienti in un'unica gerarchia, con rigoroso isolamento dei dati e controllo a ogni livello.
Distributori e partner mettono il proprio brand in cima — i clienti non vedono mai prezzi o livelli sopra di loro.
Override delle capacità per utente sopra le impostazioni predefinite del ruolo, così ognuno ottiene esattamente l'accesso di cui ha bisogno.
Configurazione di base per partner e cliente — estendi o sostituisci le impostazioni predefinite e distribuiscile con un diff chiaro.
Una blocklist di minacce collettiva e collaborativa: una fonte dannosa vista ovunque nella rete aiuta a proteggere tutti, con le minacce confermate bloccate automaticamente.
Filtraggio opzionale dei contenuti per categoria DNS — malware, contenuti per adulti, gioco d'azzardo e altro — applicato localmente sul firewall stesso.
Certificati Let's Encrypt attendibili per i browser, emessi e rinnovati automaticamente su un dominio gestito — nessuna porta in ingresso, nessun problema di DNS. Oppure fissa il certificato del firewall.
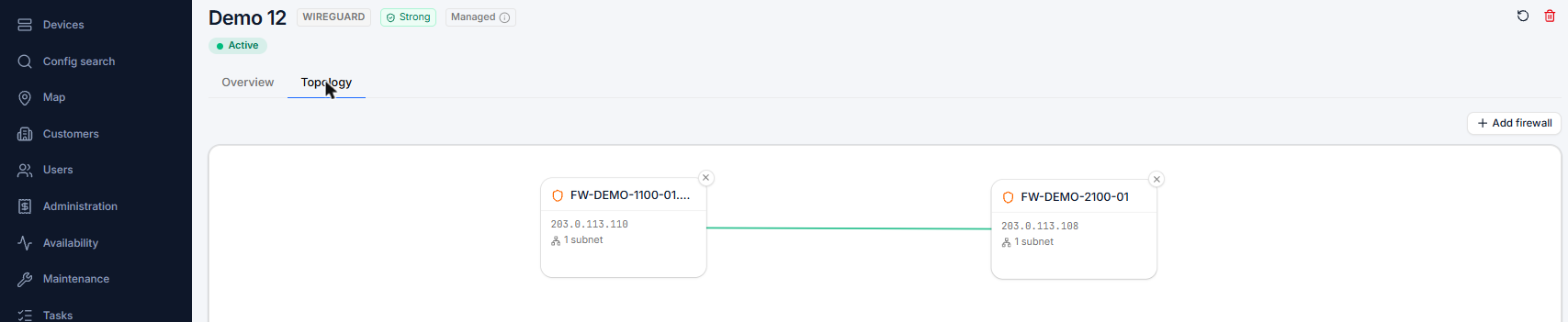
Regole firewall, NAT, DHCP/DNS, interfacce e servizi — gestiti da remoto in un'interfaccia in stile pfSense familiare.
Aggiorna pfSense dal portale con un log dal vivo, selezione del branch e protezioni cross-major.
Rimanda aggiornamenti e attività a un momento scelto, con controlli di rischio pre-flight che intercettano i problemi prima che vengano eseguiti.
Attiva, avvia una volta e crea snapshot dei boot-environment, con un controllo dello spazio su disco — un ripiego pulito per ogni aggiornamento.
Sostituisci o aggiorna l'hardware con remap NIC guidato e rollback automatico se qualcosa va storto.
Cerca nell'intera flotta dove un IP, una rete o un nome di alias compare ancora — in regole, alias, utenti e chiavi SSH — senza caricare i firewall dal vivo.
Modello, numero seriale, Netgate Device ID (NDI) e stato del contratto di supporto TAC per firewall, con promemoria prima che un contratto a pagamento scada.
Backup di configurazione per firewall, cifrati a riposo, con ripristino a prova di manomissione e un changelog delle revisioni — una modifica errata non è mai un disastro.
Una copia cifrata di ogni configurazione rimane leggibile quando un firewall è irraggiungibile, con un chiaro banner offline.
Ripristina il collegamento con un firewall scomparso dopo una reinstallazione o un ripristino — mantenendo la stessa identità, impostazioni e cronologia.
Registra un nuovo firewall con un seed-token monouso — o completamente in zero-touch tramite un distributore autorizzato.
Criteri di avviso per livello e per dispositivo per offline, CPU, memoria, disco, temperatura e saturazione del collegamento — instradati ai canali che scegli.
Dettaglio dell'uptime con un obiettivo SLA configurabile e avvisi di violazione alle persone giuste — la prova che la tua flotta mantiene le promesse.
Gli avvisi raggiungono il proprietario del firewall e il suo partner — mai i livelli superiori — con una gerarchia di notifiche che controlli tu.
Una vista /tv configurabile per il centro operazioni di rete: ogni dispositivo a colpo d'occhio, con focus sulla mappa e stato dal vivo — leggibile da tutta la stanza.
Attiva o disattiva i widget e riordinali, così ogni utente vede la flotta nel modo in cui lavora.
Vedi tutta la tua flotta su una mappa, con overlay di stato e guasti per una rapida consapevolezza situazionale.
Richiedi una demo e ti guideremo attraverso ogni funzionalità adatta alla tua configurazione.
Richiedi una demo