Monitorowanie floty w czasie rzeczywistym
Stan w czasie rzeczywistym, CPU, pamięć, dysk, temperatura i czas działania każdego zarządzanego pfSense — jeden widok, wielodostępowy od podstaw.
NetVallum łączy monitorowanie, zarządzanie i kolektywne bezpieczeństwo pfSense® CE i Plus w jednej wielodostępowej platformie. Od stanu na żywo po orkiestrację VPN, od ochrony przed zagrożeniami Shield po szyfrowane kopie zapasowe i przywracanie — oto pełny zestaw funkcji, pogrupowany według tego, co robi dla Ciebie.
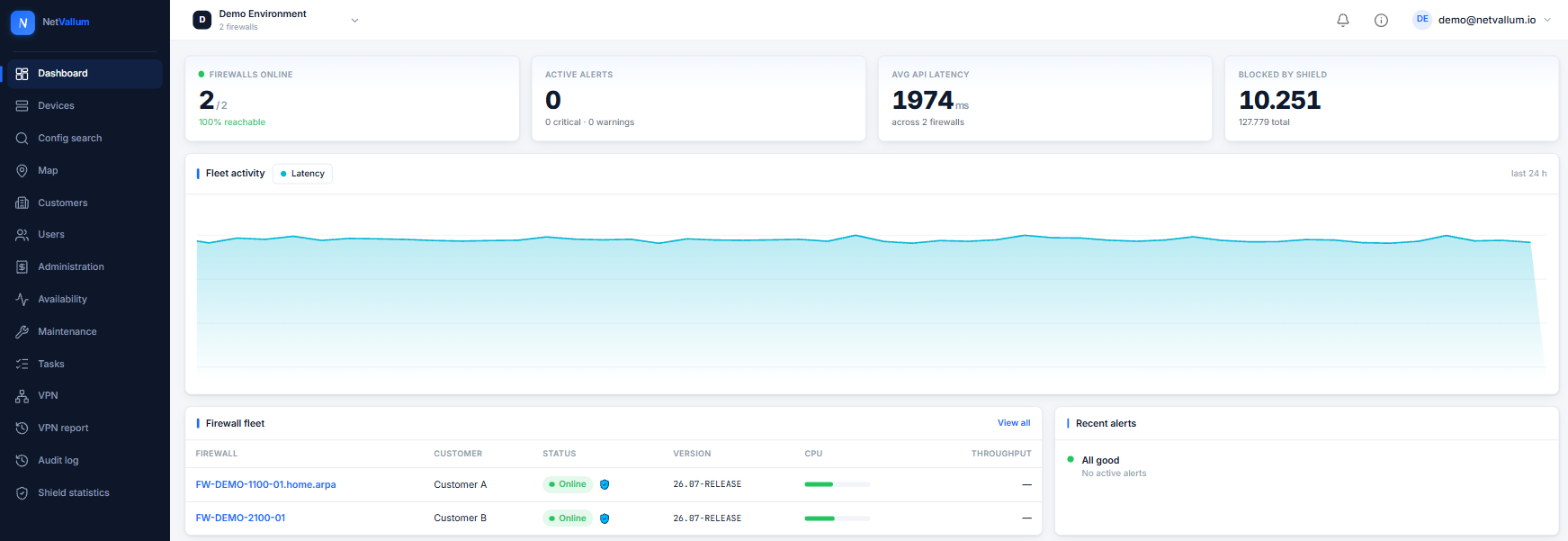
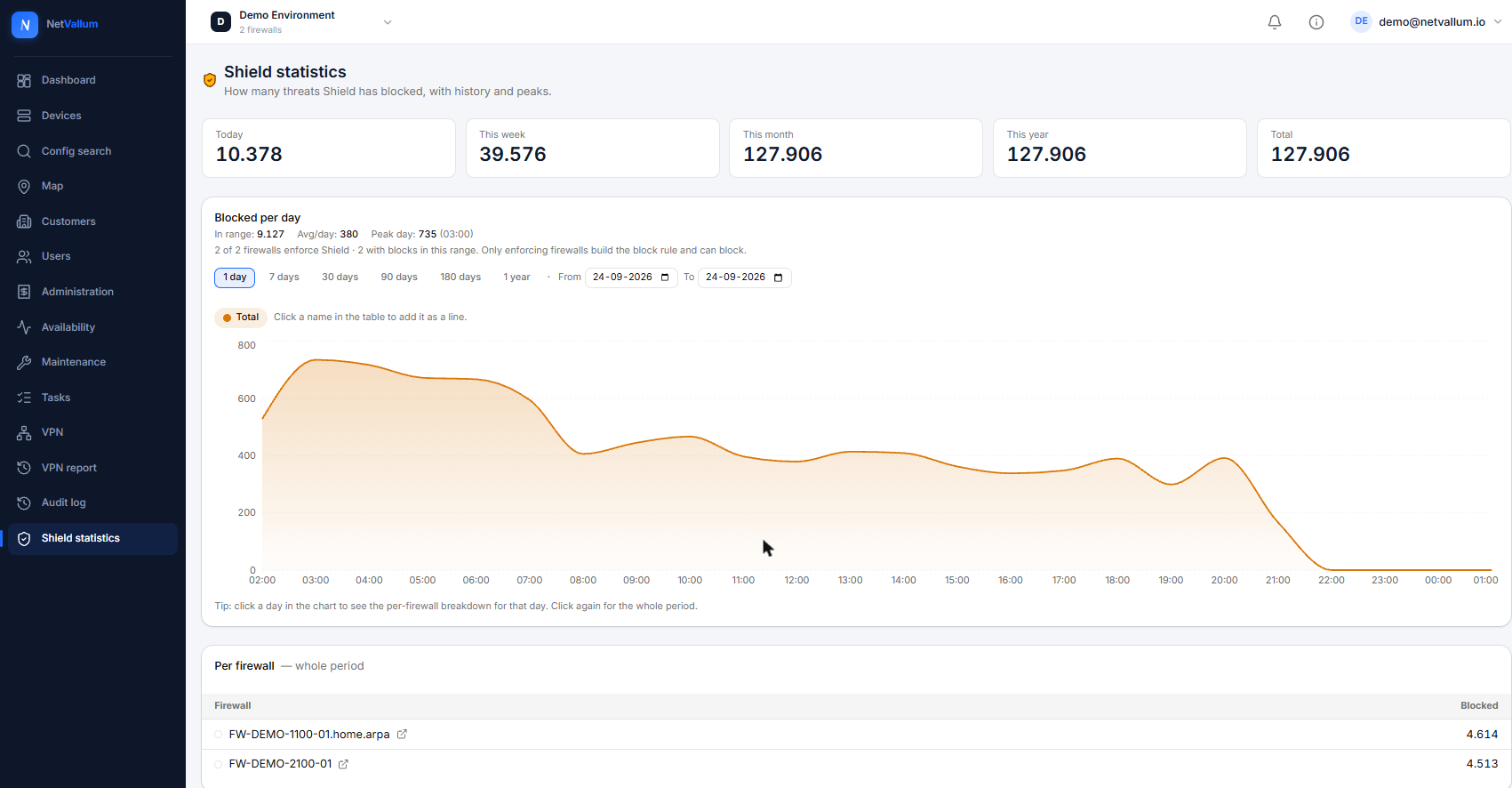
Shield zamienia Twoją flotę we wspólny układ odpornościowy: złośliwe źródło zauważone w dowolnym miejscu sieci pomaga chronić wszystkich. Potwierdzone zagrożenia są automatycznie blokowane w całym zbiorze — a im więcej firewalli bierze udział, tym silniejsza tarcza.
Stan w czasie rzeczywistym, CPU, pamięć, dysk, temperatura i czas działania każdego zarządzanego pfSense — jeden widok, wielodostępowy od podstaw.
Alerty o zapełnianiu dysków z analizą wzrostu, plus śledzenie zużycia SSD — aby pamięć masowa nigdy nie zapełniła się ani nie zużyła niepostrzeżenie.
Zapisuj dostawcę na każdy WAN i koreluj przerwy w całej flocie oraz geograficznie — wykryj incydent dostawcy, zanim pojawią się zgłoszenia.
Wykrywanie restartu z odliczaniem do przywrócenia i powiadomieniem, aby nieoczekiwany restart nigdy nie był zaskoczeniem.
Dystrybutorzy, partnerzy i klienci w jednej hierarchii, ze ścisłą izolacją danych i kontrolą na każdym poziomie.
Dystrybutorzy i partnerzy umieszczają na wierzchu własną markę — klienci nigdy nie widzą cen ani poziomów nad sobą.
Nadpisania uprawnień per użytkownik na wierzchu domyślnych ustawień roli, aby każdy miał dokładnie taki dostęp, jakiego potrzebuje.
Bazowa konfiguracja per partner i klient — rozszerz lub zastąp ustawienia domyślne i wdróż je z czytelnym diffem.
Zbiorowa, crowdsourcowana lista blokowania zagrożeń: złośliwe źródło zauważone w dowolnym miejscu sieci pomaga chronić wszystkich, a potwierdzone zagrożenia są blokowane automatycznie.
Opcjonalne filtrowanie treści według kategorii DNS — malware, treści dla dorosłych, hazard i więcej — egzekwowane lokalnie na samym firewallu.
Zaufane dla przeglądarek certyfikaty Let's Encrypt, wydawane i odnawiane automatycznie w zarządzanej domenie — bez portów przychodzących, bez kłopotów z DNS. Lub przypnij własny certyfikat firewalla.
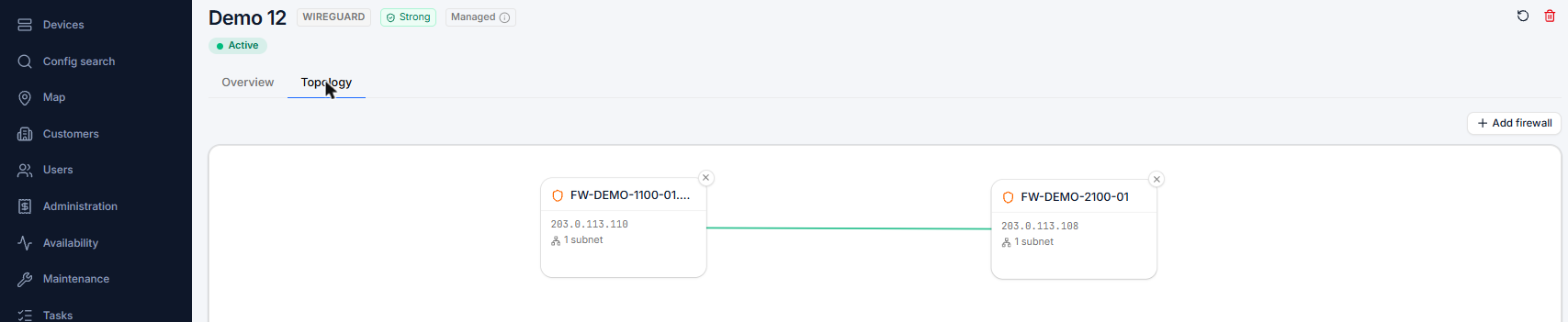
Reguły firewall, NAT, DHCP/DNS, interfejsy i usługi — zarządzane zdalnie w znanym interfejsie w stylu pfSense.
Aktualizuj pfSense z portalu z logiem na żywo, wyborem gałęzi i zabezpieczeniami przy zmianie wersji głównej.
Odłóż aktualizacje i zadania na wybrany moment, z kontrolą ryzyka przed uruchomieniem, która wychwytuje problemy, zanim się rozpoczną.
Aktywuj, uruchamiaj jednorazowo i twórz snapshoty boot-environment, z kontrolą miejsca na dysku — czyste zabezpieczenie dla każdej aktualizacji.
Wymień lub ulepsz sprzęt z prowadzonym remapowaniem NIC i automatycznym rollbackiem, jeśli coś pójdzie nie tak.
Przeszukaj całą flotę, aby znaleźć, gdzie nadal pojawia się adres IP, sieć lub nazwa aliasu — w regułach, aliasach, użytkownikach i kluczach SSH — bez ładowania firewalli na żywo.
Model, numer seryjny, Netgate Device ID (NDI) i status kontraktu wsparcia TAC na każdy firewall, z przypomnieniami przed wygaśnięciem płatnego kontraktu.
Kopie zapasowe konfiguracji na firewall, szyfrowane w spoczynku, z odpornym na manipulacje przywracaniem i changelogiem rewizji — błędna zmiana nigdy nie jest katastrofą.
Szyfrowana kopia każdej konfiguracji pozostaje czytelna, gdy firewall jest nieosiągalny, z wyraźnym banerem offline.
Przywróć połączenie z firewallem, który odpadł po reinstalacji lub przywróceniu — zachowując tę samą tożsamość, ustawienia i historię.
Zarejestruj nowy firewall jednorazowym tokenem inicjującym (seed-token) — lub w pełni zero-touch przez autoryzowanego dystrybutora.
Zasady alertów na poziom i na urządzenie dla offline, CPU, pamięci, dysku, temperatury i nasycenia łącza — kierowane do wybranych kanałów.
Szczegóły dostępności z konfigurowalnym celem SLA i alertami o naruszeniu do właściwych osób — dowód, że Twoja flota dotrzymuje obietnic.
Alerty docierają do właściciela firewalla i jego partnera — nigdy do poziomów nad nimi — z hierarchią powiadomień, którą kontrolujesz.
Konfigurowalny widok /tv dla centrum operacji sieciowych: każde urządzenie na pierwszy rzut oka, z fokusem na mapie i statusem na żywo — czytelne z drugiego końca pomieszczenia.
Włączaj i wyłączaj widżety oraz zmieniaj ich kolejność, aby każdy użytkownik widział flotę tak, jak pracuje.
Zobacz całą flotę na mapie, z nakładkami statusu i przerw dla szybkiej orientacji w sytuacji.
Poproś o demo, a przeprowadzimy Cię przez każdą funkcję, która pasuje do Twojej konfiguracji.
Poproś o demo