Surveillance du parc en temps réel
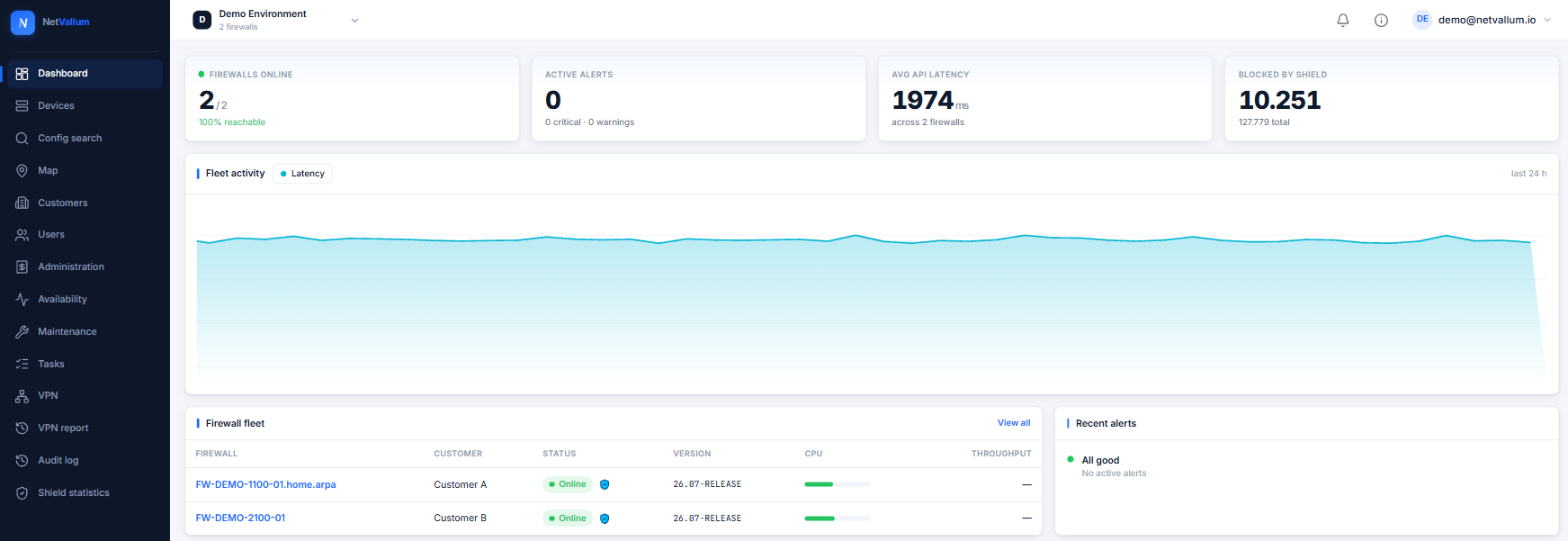
État en direct, CPU, mémoire, disque, température et disponibilité de chaque pfSense géré — une seule vue, multi-locataire dès la base.
NetVallum réunit surveillance, gestion et sécurité collective pour pfSense® CE et Plus dans une seule plateforme multi-locataire. De l'état en direct à l'orchestration VPN, de la protection contre les menaces Shield aux sauvegardes chiffrées et à la récupération — voici l'ensemble complet des fonctionnalités, regroupées selon ce qu'elles vous apportent.
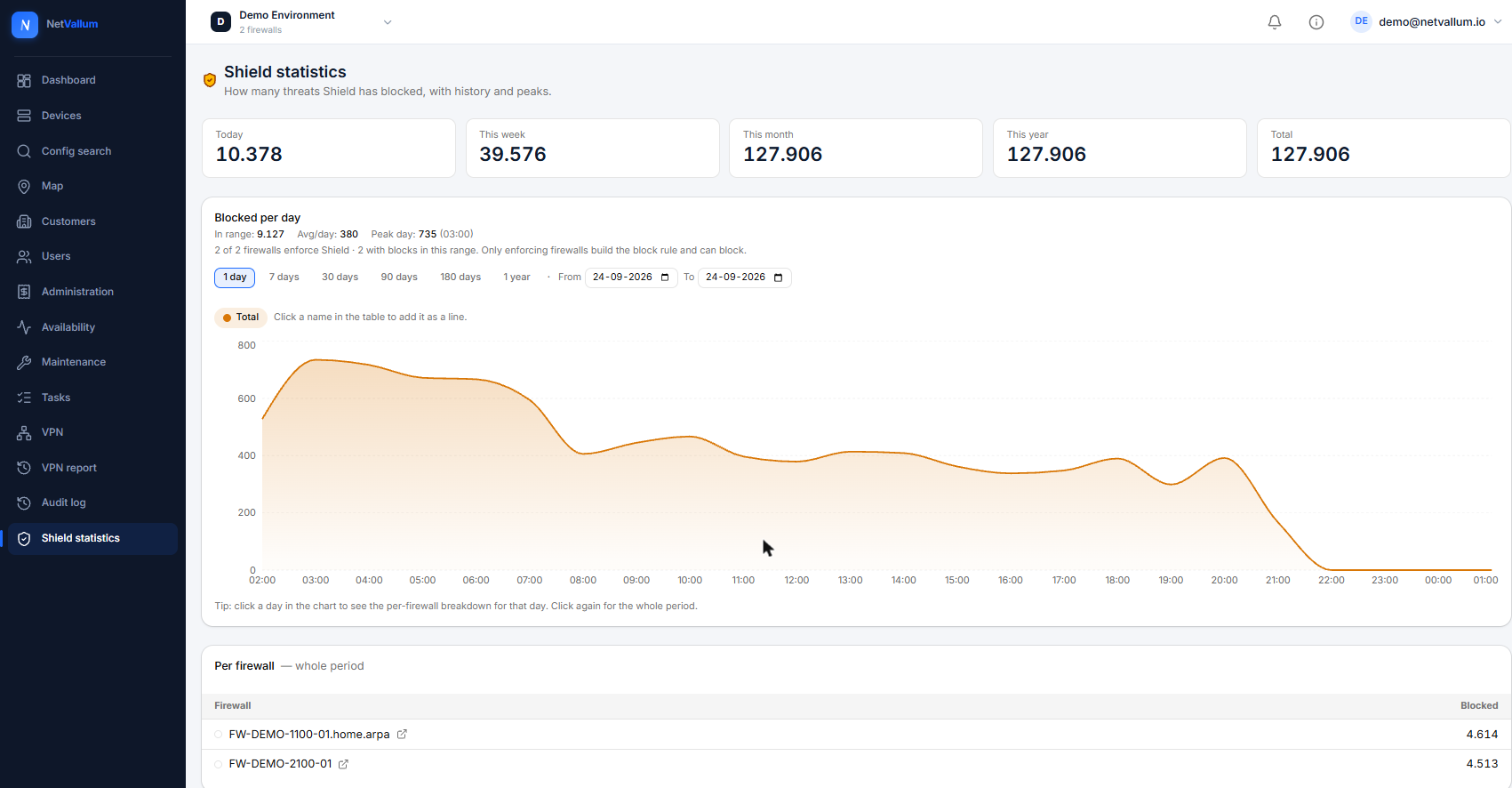
Shield transforme votre parc en un système immunitaire partagé : une source malveillante repérée n'importe où dans le réseau aide à protéger tout le monde. Les menaces confirmées sont bloquées automatiquement sur l'ensemble du collectif — et plus il y a de pare-feux, plus le bouclier est solide.
État en direct, CPU, mémoire, disque, température et disponibilité de chaque pfSense géré — une seule vue, multi-locataire dès la base.
Alertes de remplissage des disques avec analyse détaillée de la croissance, plus le suivi de l'usure des SSD — pour que le stockage ne se remplisse ni ne s'use jamais sans être remarqué.
Enregistrez le fournisseur par WAN et corrélez les pannes à l'échelle du parc et géographiquement — repérez un incident fournisseur avant l'arrivée des tickets.
Détection des redémarrages avec un compte à rebours de récupération et une notification, pour qu'un redémarrage inattendu ne soit jamais une surprise.
Distributeurs, partenaires et clients dans une seule hiérarchie, avec une isolation stricte des données et un contrôle à chaque niveau.
Les distributeurs et partenaires y apposent leur propre marque — les clients ne voient jamais les prix ni les niveaux au-dessus d'eux.
Des surcharges de capacités par utilisateur en plus des rôles par défaut, pour que chacun dispose exactement de l'accès dont il a besoin.
Configuration de base par partenaire et client — étendez ou remplacez les paramètres par défaut et déployez-les avec un diff clair.
Une liste de blocage collective et participative : une source malveillante repérée n'importe où dans le réseau aide à protéger tout le monde, les menaces confirmées étant bloquées automatiquement.
Filtrage de contenu optionnel par catégorie DNS — malware, contenu adulte, jeux d'argent et plus — appliqué localement sur le pare-feu lui-même.
Certificats Let's Encrypt reconnus par les navigateurs, émis et renouvelés automatiquement sur un domaine géré — aucun port entrant, aucun souci DNS. Ou épinglez le propre certificat du pare-feu.
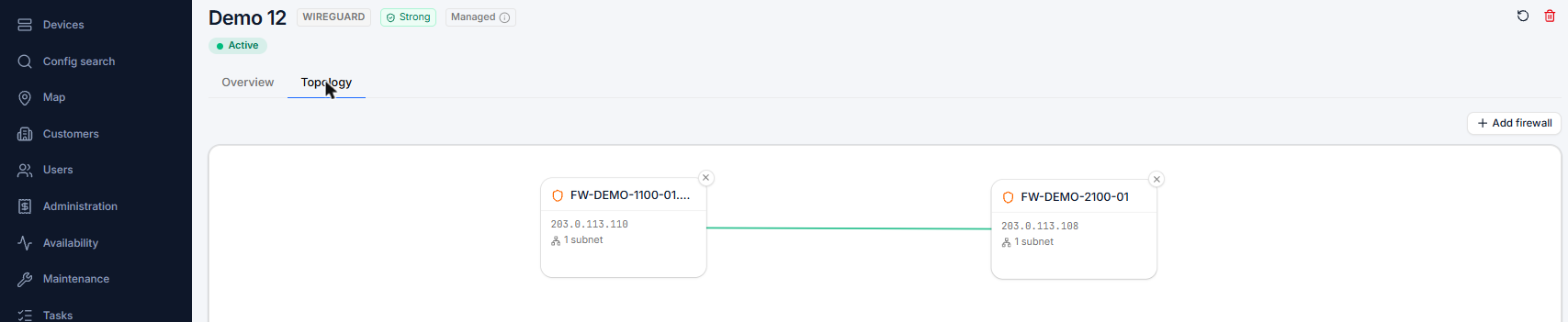
Règles de pare-feu, NAT, DHCP/DNS, interfaces et services — gérés à distance dans une interface familière de style pfSense.
Mettez à jour pfSense depuis le portail avec un journal en direct, le choix de la branche et des garde-fous inter-versions majeures.
Reportez les mises à jour et les tâches à un moment choisi, avec des pré-vérifications de risque qui détectent les problèmes avant leur exécution.
Activez, démarrez une fois et prenez des snapshots des environnements de démarrage, avec une vérification de l'espace disque — un repli propre pour chaque mise à jour.
Remplacez ou améliorez le matériel avec un remappage NIC guidé et un rollback automatique en cas de problème.
Recherchez dans tout le parc où une IP, un réseau ou un nom d'alias apparaît encore — dans les règles, les alias, les utilisateurs et les clés SSH — sans charger les pare-feux en direct.
Modèle, numéro de série, Netgate Device ID (NDI) et statut du contrat de support TAC par pare-feu, avec des rappels avant l'expiration d'un contrat payant.
Sauvegardes de configuration par pare-feu, chiffrées au repos, avec restauration inviolable et un journal des révisions — une mauvaise modification n'est jamais un désastre.
Une copie chiffrée de chaque configuration reste lisible lorsqu'un pare-feu est injoignable, avec une bannière hors ligne claire.
Rétablissez la liaison avec un pare-feu qui a disparu après une réinstallation ou une restauration — en conservant la même identité, les mêmes paramètres et le même historique.
Enrôlez un nouveau pare-feu avec un seed-token à usage unique — ou entièrement en zéro-touch via un distributeur agréé.
Politiques d'alerte par niveau et par appareil pour hors-ligne, CPU, mémoire, disque, température et saturation de lien — routées vers les canaux de votre choix.
Détail de la disponibilité avec un objectif SLA configurable et des alertes de dépassement aux bonnes personnes — la preuve que votre parc tient ses promesses.
Les alertes atteignent le propriétaire du pare-feu et son partenaire — jamais les niveaux au-dessus — avec une hiérarchie de notifications que vous contrôlez.
Une vue /tv configurable pour le centre des opérations réseau : chaque appareil en un coup d'œil, avec focus sur la carte et statut en direct — lisible à travers la pièce.
Activez ou désactivez les widgets et réorganisez-les, pour que chaque utilisateur voie le parc à sa façon de travailler.
Visualisez tout votre parc sur une carte, avec des superpositions de statut et de pannes pour une prise de conscience rapide de la situation.
Demandez une démo et nous vous présenterons chaque fonctionnalité adaptée à votre configuration.
Demander une démo