Supervisión de la flota en tiempo real
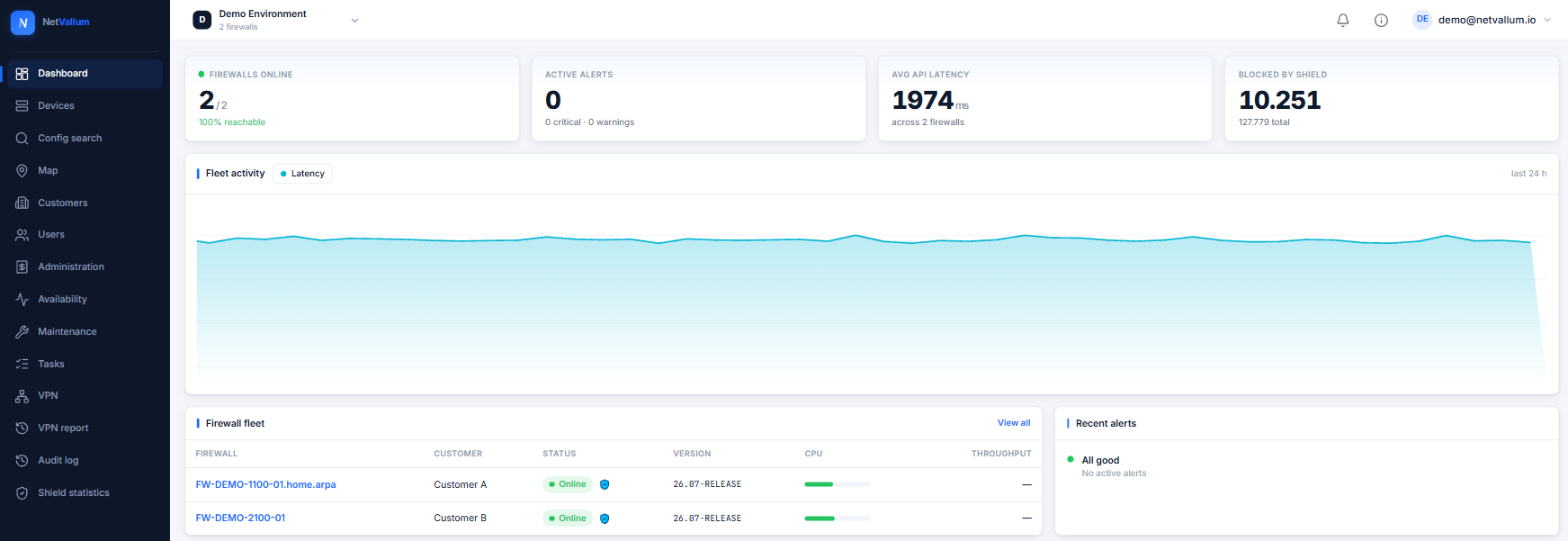
Estado en tiempo real, CPU, memoria, disco, temperatura y tiempo de actividad de cada pfSense gestionado — una sola vista, multiinquilino desde la base.
NetVallum reúne la supervisión, la gestión y la seguridad colectiva para pfSense® CE y Plus en una única plataforma multiinquilino. Desde el estado en vivo hasta la orquestación de VPN, desde la protección frente a amenazas de Shield hasta las copias de seguridad cifradas y la recuperación — aquí tiene el conjunto completo de funciones, agrupado por lo que hace por usted.
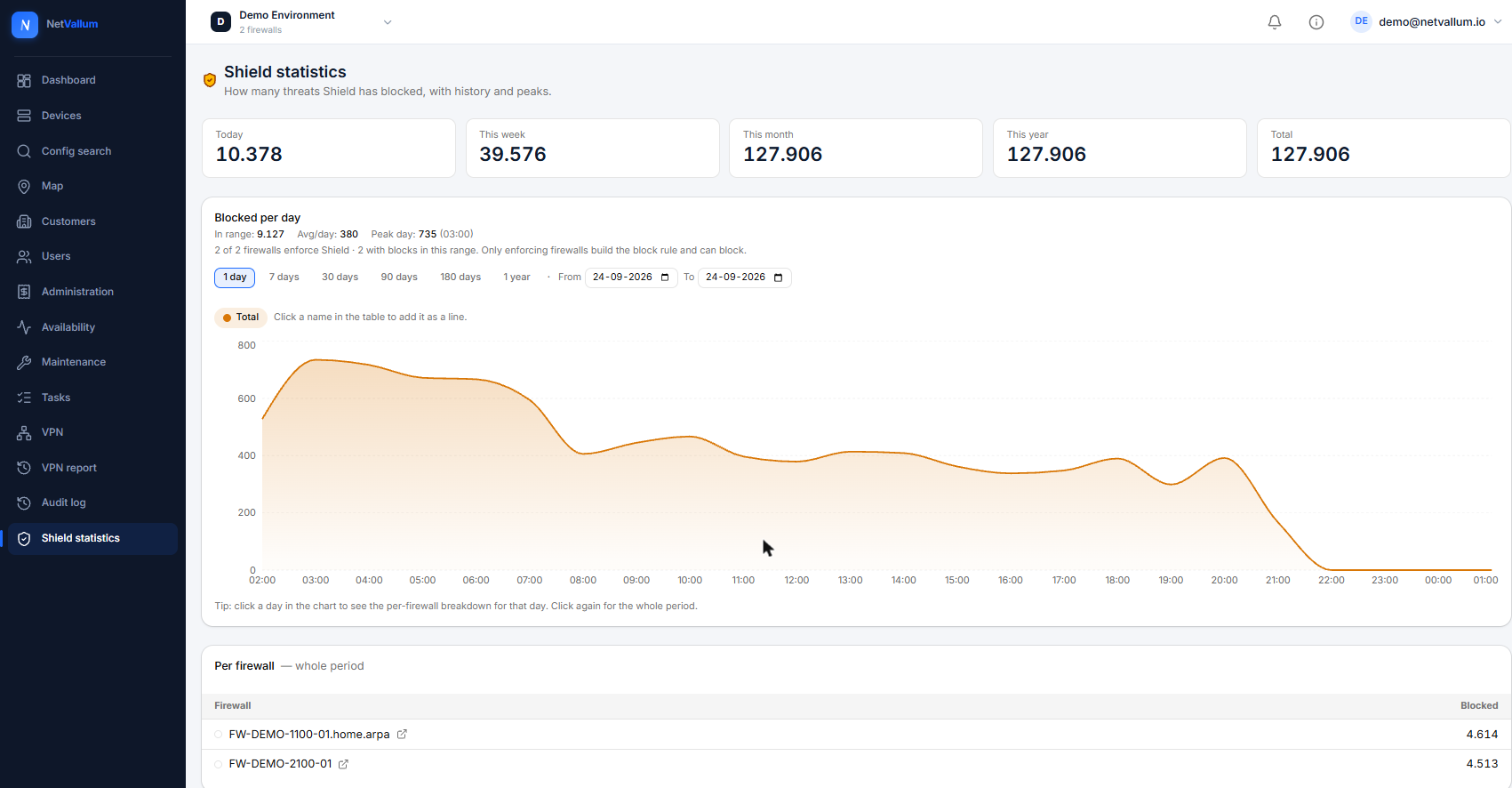
Shield convierte su flota en un sistema inmunitario compartido: una fuente maliciosa detectada en cualquier punto de la red ayuda a proteger a todos. Las amenazas confirmadas se bloquean automáticamente en todo el colectivo, y cuantos más firewalls participan, más fuerte es el escudo.
Estado en tiempo real, CPU, memoria, disco, temperatura y tiempo de actividad de cada pfSense gestionado — una sola vista, multiinquilino desde la base.
Alertas de llenado de disco con desglose de crecimiento, además del seguimiento del desgaste del SSD — para que el almacenamiento nunca se llene ni se desgaste sin que se note.
Registre el proveedor por WAN y correlacione las interrupciones en toda la flota y geográficamente — detecte un incidente de proveedor antes de que lleguen los tickets.
Detección de reinicios con cuenta atrás de recuperación y notificación, para que un reinicio inesperado nunca sea una sorpresa.
Distribuidores, partners y clientes en una sola jerarquía, con aislamiento de datos estricto y control en cada nivel.
Los distribuidores y partners ponen su propia marca encima — los clientes nunca ven precios ni niveles por encima de ellos.
Anulaciones de capacidad por usuario sobre los valores predeterminados del rol, para que cada uno tenga exactamente el acceso que necesita.
Configuración base por partner y cliente — amplíe o sustituya los valores predeterminados y despliéguelos con una diferencia clara.
Una lista de bloqueo de amenazas colectiva y colaborativa: una fuente maliciosa detectada en cualquier punto de la red ayuda a proteger a todos, con las amenazas confirmadas bloqueadas automáticamente.
Filtrado de contenido por categorías de DNS opcional — malware, adultos, apuestas y más — aplicado localmente en el propio firewall.
Certificados Let's Encrypt de confianza para navegadores, emitidos y renovados automáticamente en un dominio gestionado — sin puertos entrantes, sin complicaciones de DNS. O fije el propio certificado del firewall.
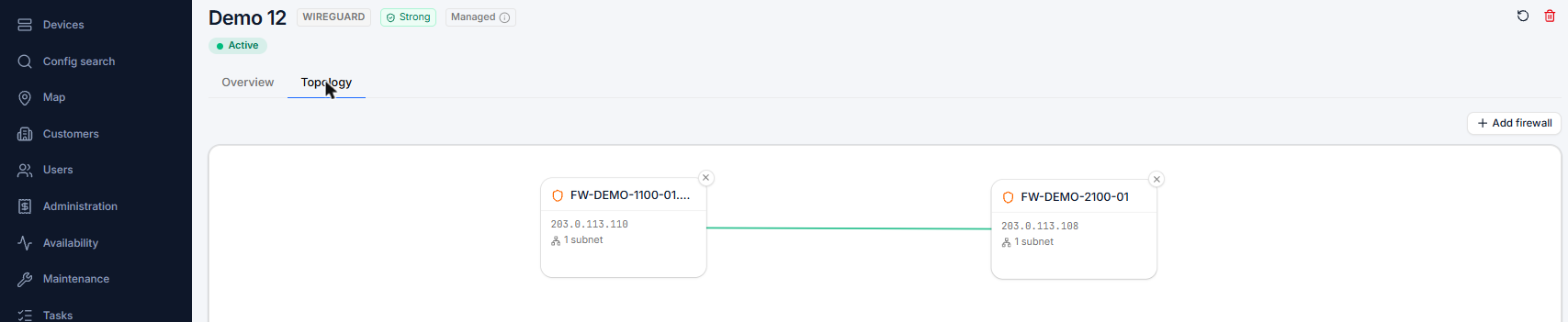
Reglas de firewall, NAT, DHCP/DNS, interfaces y servicios — gestionados de forma remota en una interfaz familiar al estilo de pfSense.
Actualice pfSense desde el portal con un registro en vivo, selección de rama y protecciones entre versiones principales.
Aplace actualizaciones y tareas a un momento elegido, con comprobaciones de riesgo previas que detectan problemas antes de que se ejecuten.
Active, arranque una vez y tome snapshots de los entornos de arranque, con comprobación de espacio en disco — una alternativa limpia para cada actualización.
Cambie o actualice el hardware con reasignación de NIC guiada y reversión automática si algo sale mal.
Busque en toda la flota dónde sigue apareciendo una IP, red o nombre de alias — en reglas, alias, usuarios y claves SSH — sin cargar los firewalls en vivo.
Modelo, número de serie, Netgate Device ID (NDI) y estado del contrato de soporte TAC por firewall, con recordatorios antes de que caduque un contrato de pago.
Copias de seguridad de configuración por firewall, cifradas en reposo, con restauración a prueba de manipulaciones y un registro de revisiones — un cambio erróneo nunca es un desastre.
Una copia cifrada de cada configuración permanece legible cuando un firewall no está accesible, con un aviso claro de sin conexión.
Restaure el enlace con un firewall que se desconectó tras una reinstalación o restauración — conservando la misma identidad, ajustes e historial.
Incorpore un firewall nuevo con un seed-token de un solo uso — o totalmente sin intervención a través de un distribuidor autorizado.
Políticas de alerta por nivel y por dispositivo para desconexión, CPU, memoria, disco, temperatura y saturación de enlace — enviadas a los canales que elija.
Detalle del tiempo de actividad con un objetivo de SLA configurable y alertas de incumplimiento a las personas adecuadas — la prueba de que su flota cumple sus promesas.
Las alertas llegan al propietario del firewall y a su partner — nunca a los niveles por encima de ellos — con una jerarquía de notificaciones que usted controla.
Una vista /tv configurable para el centro de operaciones de red: cada dispositivo de un vistazo, con enfoque en el mapa y estado en vivo — legible desde el otro lado de la sala.
Active o desactive widgets y reordénelos, para que cada usuario vea la flota como trabaja.
Vea toda su flota en un mapa, con superposiciones de estado e interrupciones para una rápida conciencia situacional.
Solicite una demo y le guiaremos por cada función que se ajuste a su configuración.
Solicitar una demo